Al llenar un formulario de pago en línea, nos encontramos con un campo “MM/AA”, y surge la duda: ¿debo escribir primero el mes, luego el año, con o sin barra? Este campo corresponde a la fecha de caducidad de su tarjeta bancaria, impresa en el anverso o reverso según los modelos. Dos dígitos para el mes, dos dígitos para el año. Un error de entrada, y la transacción es rechazada, a veces sin un mensaje explícito.
Pago rechazado por el formato MM/AA: entender el problema desde la raíz
El escenario más común es una compra en línea bloqueada cuando el saldo es suficiente y la tarjeta funciona en la tienda. En la mayoría de los casos, el problema proviene de una confusión entre el formato MM/AA y el formato MM/AAAA. Algunos sitios piden el año en dos dígitos (25 para 2025), otros en cuatro dígitos (2025). Ingresar “2025” en un campo que espera “25” provoca un rechazo inmediato.
También encontramos la variante anglosajona MM/YY (month/year), que designa exactamente la misma información. En las plataformas internacionales, el término cambia, pero el principio sigue siendo el mismo: mes primero, año segundo.
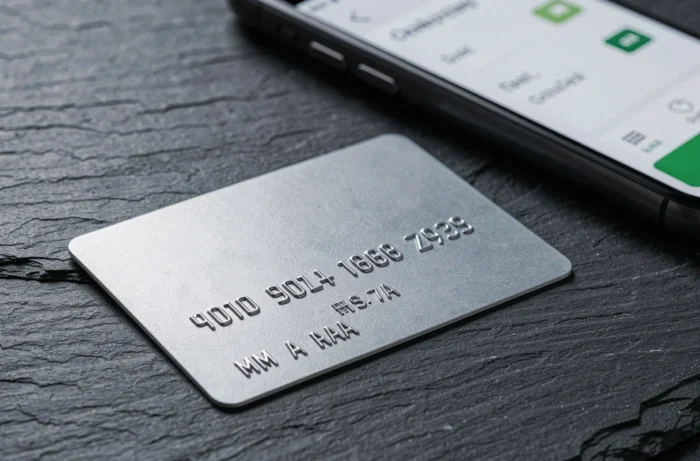
La pregunta qué es MM AA en una tarjeta bancaria surge con frecuencia: estos caracteres designan el mes y el año de finalización de validez, grabados o impresos en la tarjeta, que el sistema de pago verifica antes de autorizar cualquier operación a distancia.
Fecha de caducidad de la tarjeta bancaria: un dato personal regulado por el RGPD
Rara vez pensamos en el estatus jurídico de esta fecha. Sin embargo, la fecha de caducidad forma parte de los datos bancarios considerados como datos personales según el artículo 4(1) del RGPD, al igual que el número de tarjeta (PAN) y el código de verificación (CVV).
La consecuencia directa afecta a los sitios comerciales. Por defecto, un e-comerciante no puede conservar indefinidamente el MM/AA. Cualquier conservación más allá de la transacción (para facilitar una compra posterior, por ejemplo) debe basarse en una base legal clara, documentada, y limitada a la duración de validez de la tarjeta.
En la práctica, muchos sitios registran estos datos para simplificar las compras recurrentes. Si elimina su tarjeta de una cuenta de cliente, el comerciante está obligado a borrar esta información.
CVV, número de tarjeta y MM/AA: el trío que asegura el pago en línea
Durante una compra a distancia, se solicitan sistemáticamente tres elementos: el número de 16 dígitos, la fecha de caducidad (MM/AA) y el código de verificación (CVV o CVC, tres dígitos en el reverso de la tarjeta). Cada uno juega un papel distinto.
- El número de tarjeta (PAN) identifica la cuenta y la red (Visa, Mastercard). Los primeros dígitos indican el emisor, los siguientes la cuenta del titular, y el último sirve como clave de control a través del algoritmo de Luhn.
- El MM/AA verifica que la tarjeta no esté caducada. Una tarjeta cuya fecha ha pasado será rechazada por el sistema, incluso si la cuenta asociada sigue activa.
- El CVV prueba que la persona que paga tiene físicamente la tarjeta en mano, ya que este código no se almacena en la banda magnética ni en el chip.
Sin uno de estos tres elementos, el pago falla. La fecha de caducidad no es un simple detalle administrativo: forma parte integral del mecanismo de autenticación.
Tarjeta caducada y pagos recurrentes: las suscripciones a vigilar
Cuando una tarjeta caduca, los cargos automáticos (streaming, seguros, internet) no siempre se detienen por sí mismos. Algunos proveedores de pago se benefician de un mecanismo de actualización automática ofrecido por Visa y Mastercard, que transmite los nuevos datos de la tarjeta de reemplazo al comerciante.
Este sistema es práctico, pero crea una zona de sombra. Se puede seguir siendo debitado por un servicio que se pensaba cancelado al dejar que la tarjeta caduque. Dejar caducar una tarjeta no cancela una suscripción. Para detener un cargo, es necesario cancelar directamente con el servicio correspondiente o hacer oposición a través del banco.
En términos de seguridad, investigadores han demostrado que tarjetas Visa caducadas aún podrían ser utilizadas para pagos sin contacto en ciertas configuraciones. Este tipo de vulnerabilidad sigue siendo marginal, pero recuerda que la fecha de caducidad por sí sola no constituye una barrera absoluta contra el fraude.
Norma PCI DSS y protección del MM/AA: lo que ha cambiado en 2025
El MM/AA está directamente relacionado con los requisitos del estándar PCI DSS, el marco mundial de seguridad de datos de tarjetas bancarias. La versión 4.0.1, cuyas exigencias se volvieron obligatorias en 2025, refuerza los controles sobre el almacenamiento y la transmisión de todos los datos de la tarjeta, incluida la fecha de caducidad.
Para los comerciantes y proveedores de pago, esto se traduce en obligaciones técnicas precisas:
- El cifrado de los datos de la tarjeta en tránsito y en reposo, incluido el MM/AA
- La limitación estricta del acceso a los datos almacenados solo a las personas autorizadas
- Auditorías regulares para verificar que los sistemas cumplen con estos requisitos
Un sitio que almacena su fecha de caducidad en texto claro en una base de datos no protegida se expone a sanciones y, sobre todo, a filtraciones masivas. Varias grandes marcas del comercio en línea han sufrido este tipo de brechas en el pasado, exponiendo millones de números de tarjeta con sus fechas de caducidad.
La próxima vez que complete el campo MM/AA, verifique que el sitio muestre el candado HTTPS y que mencione su conformidad con PCI DSS en sus términos y condiciones. Un formulario de pago no seguro nunca debería recibir su fecha de caducidad, ni ningún otro dato de la tarjeta.