Ao preencher um formulário de pagamento online, você se depara com um campo “MM/AA”, e surge a dúvida: deve-se digitar o mês primeiro, o ano depois, com ou sem barra? Este campo corresponde à data de validade do seu cartão de crédito, impressa na frente ou no verso, dependendo dos modelos. Dois dígitos para o mês, dois dígitos para o ano. Um erro de digitação, e a transação é recusada, às vezes sem uma mensagem explícita.
Pagamento recusado devido ao formato MM/AA: entender o problema na origem
O cenário mais comum é uma compra online bloqueada, mesmo com saldo suficiente e o cartão funcionando na loja. Na maioria dos casos, o problema vem de uma confusão entre o formato MM/AA e o formato MM/AAAA. Alguns sites pedem o ano com dois dígitos (25 para 2025), outros com quatro dígitos (2025). Inserir “2025” em um campo que espera “25” provoca uma rejeição imediata.
Também encontramos a variante anglófona MM/YY (mês/ano), que se refere exatamente à mesma informação. Em plataformas internacionais, a redação muda, mas o princípio permanece o mesmo: mês primeiro, ano em segundo.
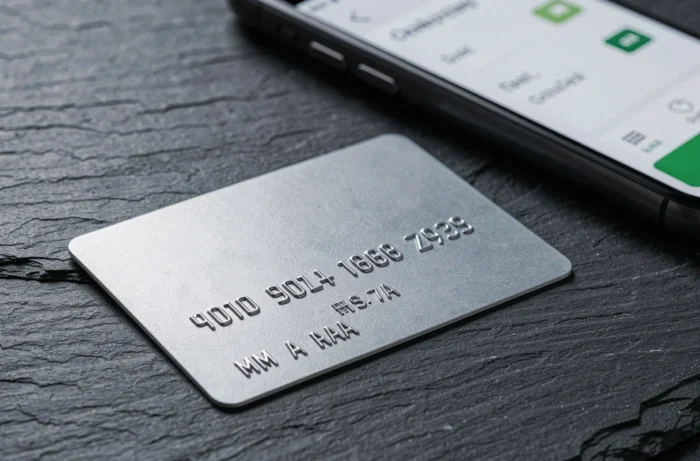
A questão o que é MM AA em um cartão de crédito é frequentemente levantada: esses caracteres designam o mês e o ano de validade, gravados ou impressos no cartão, que o sistema de pagamento verifica antes de autorizar qualquer operação à distância.
Data de validade do cartão de crédito: uma informação pessoal regulamentada pelo RGPD
Poucas vezes pensamos sobre o status jurídico dessa data. A data de validade faz parte das informações bancárias consideradas dados pessoais nos termos do artigo 4(1) do RGPD, assim como o número do cartão (PAN) e o código de segurança (CVV).
A consequência direta afeta os sites de comércio eletrônico. Por padrão, um comerciante online não pode reter indefinidamente o MM/AA. Qualquer retenção além da transação (para facilitar uma compra futura, por exemplo) deve ter uma base legal clara, documentada, e limitada à duração da validade do cartão.
Na prática, muitos sites registram essas informações para simplificar compras recorrentes. Se você remover seu cartão de uma conta de cliente, o comerciante deve apagar essas informações.
CVV, número do cartão e MM/AA: o trio que garante a segurança do pagamento online
Durante uma compra à distância, três elementos são sistematicamente solicitados: o número de 16 dígitos, a data de validade (MM/AA) e o código de segurança (CVV ou CVC, três dígitos no verso do cartão). Cada um desempenha um papel distinto.
- O número do cartão (PAN) identifica a conta e a rede (Visa, Mastercard). Os primeiros dígitos indicam o emissor, os seguintes a conta do titular, e o último serve como chave de controle através do algoritmo de Luhn.
- O MM/AA verifica se o cartão não está expirado. Um cartão cuja data já passou será rejeitado pelo sistema, mesmo que a conta associada ainda esteja ativa.
- O CVV prova que a pessoa que está pagando possui fisicamente o cartão em mãos, uma vez que esse código não é armazenado na faixa magnética nem no chip.
Sem um desses três elementos, o pagamento falha. A data de validade não é um simples detalhe administrativo: ela faz parte integrante do mecanismo de autenticação.
Cartão expirado e pagamentos recorrentes: assinaturas a serem monitoradas
Quando um cartão chega à data de validade, os débitos automáticos (streaming, seguro, internet) nem sempre param por conta própria. Alguns prestadores de pagamento se beneficiam de um mecanismo de atualização automática oferecido pela Visa e Mastercard, que transmite os novos dados do cartão de substituição ao comerciante.
Esse sistema é prático, mas cria uma zona de sombra. Pode-se continuar sendo cobrado por um serviço que se pensava ter sido cancelado ao deixar o cartão expirar. Deixar um cartão expirar não cancela uma assinatura. Para interromper um débito, é necessário cancelar diretamente com o serviço em questão ou fazer oposição através do banco.
Do ponto de vista da segurança, pesquisadores demonstraram que cartões Visa expirados ainda podiam ser usados para pagamentos sem contato em certas configurações. Esse tipo de vulnerabilidade permanece marginal, mas lembra que a data de validade sozinha não constitui uma barreira absoluta contra fraudes.
Padrão PCI DSS e proteção do MM/AA: o que mudou em 2025
O MM/AA é diretamente afetado pelas exigências do padrão PCI DSS, o referencial global de segurança de dados de cartões de crédito. A versão 4.0.1, cujas exigências se tornaram obrigatórias em 2025, reforça os controles sobre o armazenamento e a transmissão de todos os dados do cartão, incluindo a data de validade.
Para comerciantes e prestadores de pagamento, isso se traduz em obrigações técnicas precisas:
- A criptografia dos dados do cartão em trânsito e em repouso, incluindo o MM/AA
- A limitação rigorosa do acesso aos dados armazenados apenas às pessoas autorizadas
- Auditorias regulares para verificar se os sistemas atendem a essas exigências
Um site que armazena sua data de validade em texto claro em um banco de dados não protegido está sujeito a sanções e, principalmente, a vazamentos massivos. Várias grandes marcas do comércio eletrônico já sofreram esse tipo de violação no passado, expondo milhões de números de cartões com suas datas de validade.
Na próxima vez que você preencher o campo MM/AA, verifique se o site exibe o cadeado HTTPS e menciona sua conformidade com o PCI DSS em seus termos e condições. Um formulário de pagamento não seguro nunca deve receber sua data de validade, nem qualquer outro dado do cartão.